Kaspersky Security Services araştırmacıları, depolarda ve perakende sektöründe yaygın olarak kullanılan kablosuz barkod okuyucularda kritik bir güvenlik zafiyeti tespit etti. Cihazlar ile baz istasyonları arasındaki kimlik doğrulama eksikliğinden kaynaklanan bu açık, saldırganların Bluetooth üzerinden sisteme sızmasına ve bağlı bilgisayarlarda uzaktan kod çalıştırmasına zemin hazırlıyor.
Küresel e-ticaret hacminin 6 trilyon doları aştığı günümüzde, tedarik zincirlerinin kalbinde yer alan bu donanımlar tüm operasyonel ağı felce uğratabilecek bir Truva atına dönüşebiliyor. Modern lojistik merkezleri ve depolar, yalnızca ürünlerin istiflendiği fiziksel alanlar değil; yüzlerce bağlı cihazın birbiriyle konuştuğu karmaşık teknoloji ekosistemleri olarak çalışıyor.
Standart bir depo kurulumunda personelin elindeki kablosuz barkod okuyucular, verileri önce bir baz istasyonuna, ardından ana iş istasyonuna veya sunucuya aktarıyor. Kaspersky uzmanlarının ortaya çıkardığı temel zafiyet, barkod okuyucu ile baz istasyonu arasında herhangi bir kimlik doğrulama mekanizmasının bulunmamasından kaynaklanıyor.
Saldırı senaryosu sessiz ilerliyor ve kullanıcı müdahalesi gerektirmiyor. Depo veya mağaza kapsama alanına giren saldırgan, çalışanlar günlük rutin işlerini yaparken Bluetooth trafiğini pasif olarak dinleyerek baz istasyonunun MAC adresini öğrenebiliyor. Ardından kendi cihazıyla bu baz istasyonuna doğrudan Bluetooth bağlantısı kuran saldırgan, sisteme klavye tuş vuruşlarını taklit eden HID (İnsan Arayüz Cihazı) veri yükü gönderiyor.
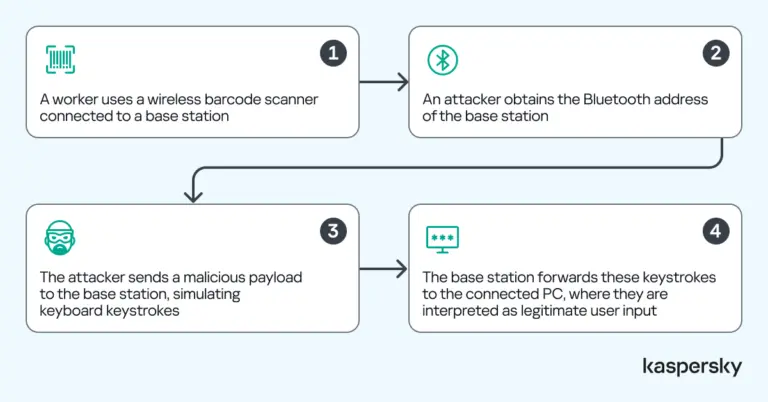
Baz istasyonu, gelen bu sahte sinyalleri meşru bir barkod okuyucudan geliyormuş gibi algılayarak doğrudan bağlı olduğu bilgisayara iletiyor. İş istasyonu ise bu verileri gerçek bir kullanıcının klavye girişleri olarak kabul ediyor. Sonuç olarak saldırgan, ekran başında kimse yokken dahi bağlı bilgisayarda yetkisiz komutlar çalıştırabiliyor ve operasyonel teknoloji (OT) ağı içinde ilk kalıcı erişim noktasını elde ediyor.
Araştırmacılar, birden fazla büyük üreticinin cihazlarında gözlemlenen bu yöntemin yalnızca bir başlangıç basamağı olduğuna dikkat çekiyor. Ele geçirilen iş istasyonları genellikle kurumsal ağ içinde güvenilir konumda bulunuyor ve kritik sistemlerle doğrudan iletişim kuruyor. Benzer saldırı vektörleri diğer uçbirim cihazları için de geçerli.
Küresel e-ticaret satışlarının 2019 yılından bu yana yaklaşık iki katına çıkarak 6 trilyon dolar barajını aşması, lojistik operasyonlarındaki dakikliğin önemini her zamankinden daha kritik hale getiriyor. Sistemlerde yaşanacak birkaç saatlik kesinti bile büyük mali kayıplara ve tedarik krizlerine yol açabiliyor.
Kaspersky Endüstriyel Güvenlik Hizmetleri Başkanı Sergey Sidorov, modern perakende ve lojistik dünyasının kurumsal yönetim platformlarından sahadaki personelin elindeki cihaza kadar bütünüyle dijitalleştiğini vurguluyor. Sidorov'a göre uçtan uca kurulan bu kesintisiz bağlantı, tek bir barkod okuyucu dahil olmak üzere her seviyedeki teknolojinin tüm ekosistemi durdurabilecek bir sızma noktasına dönüşebileceğini kanıtlıyor. Depo ve perakende ortamlarında operasyonel teknoloji (OT) ile endüstriyel kontrol sistemlerinin (ICS) bu tür sızmalara karşı korunması gerektiği belirtiliyor.